TP最新版本下载后,怎么把网络安全真正提上去?实操细节别忽略
做了十二年支付安全运维,我越来越确信:TP最新版本下载这件事TP最新版本下载后,怎么把网络安全真正提上去?实操细节别忽略,远不止点一下按钮那么简单,真正拉开安全差距的,是下载前后那些最容易被忽略的细节。
下载之前,我习惯先锁定TP官方下载渠道,拿到包立刻核对SHA-256哈希值。去年有同事图省事从第三方镜像拉了个包,多带了一个后门组件,差点把内网打穿。现在团队铁律:只认官方域名,文件哈希不一致直接弃用,不抱任何侥幸。
下载全程必须走TLS 1.3加密通道,禁掉所有降级握手。文件落地后先扔进隔离目录,过一遍静态和动态双重扫描,确认干净才允许进部署流程,中间谁也不能凭经验跳过。
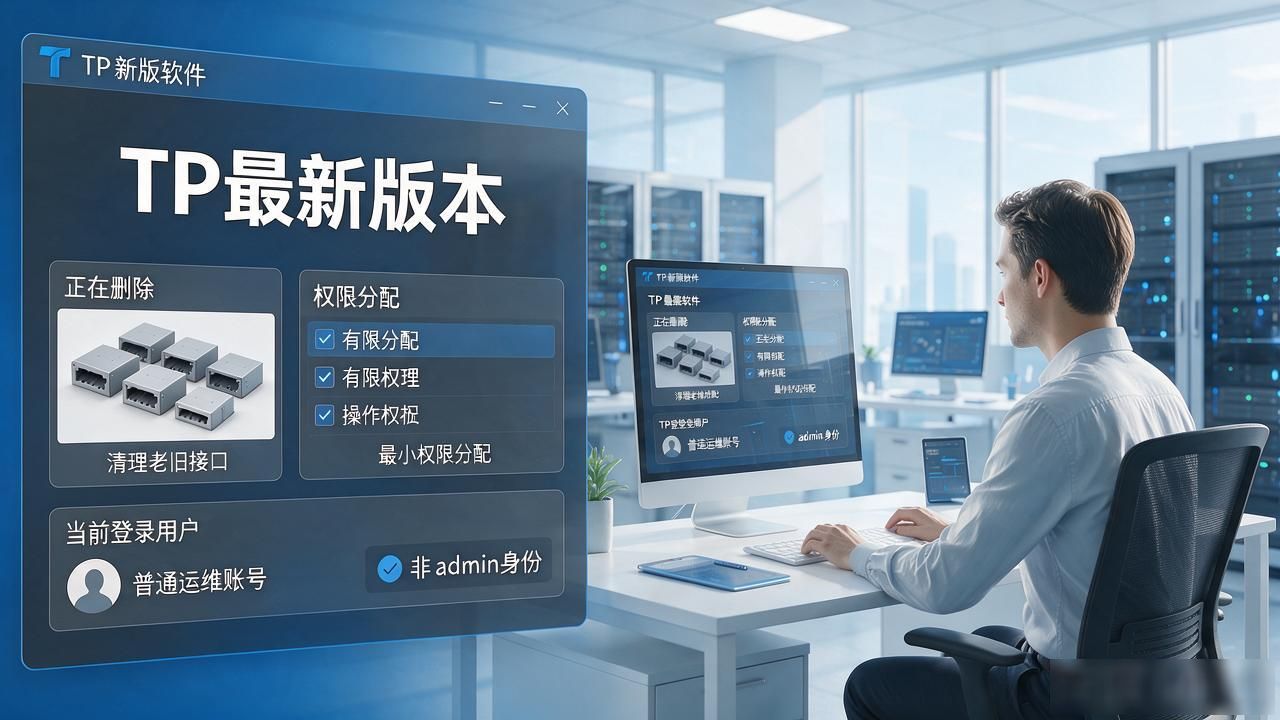
装完不是终点,配置才是。TP新版默认关掉了旧兼容模式,我反倒庆幸,逼着团队把残留老旧接口全部清掉。每个节点只分配最小权限,日常运维绝不用admin身份跑。
版本更新不是装完就完事。我们每周跑一次TP安全日志审计如何通过TP最新版本下载提升网络安全?,盯异常流量和未授权调用。新补丁先发沙箱跑四十八小时观察,持续验证才是真正护住底线的动作。
你们更新TP后,还额外做了哪些安全验证?
